自宅のログを全部 VictoriaLogs に集約した 〜Proxmox・LXC・ルーターから攻撃監視まで〜

自宅のサーバー群のログを、1か所で検索できるようにしました。Proxmox VE のホストと LXC コンテナ群、メールサーバー、NanoPi、そして家庭のルーターまで、全部のログを VictoriaLogs に集約し、ついでにルーターへの攻撃を監視する仕組みまで作った記録です。今回も AI エージェントの Muse と一緒に構築しました。
表記について:LAN 内の IP アドレスはプライベートアドレスのため、そのまま記載しています。認証情報や公開したくない識別子は伏せています。
なぜ集約したかったか
自宅では Proxmox VE の上に LXC コンテナが10個以上動いていて、メールサーバー、ブログ、Emby、Gitea、トンネル用コンテナなどがバラバラにログを吐いています。何か起きたときに「どのマシンのログを見ればいいのか」から始まるのがずっと面倒でした。障害対応もセキュリティ確認も、まずログを横断検索できることが前提になります。
選んだのは VictoriaLogs です。gihyo.jp の Ubuntu Recipe 第935回「ログ管理サーバー『VictoriaLogs』で、家庭内のログを集中管理する」がちょうどやりたいことそのものだったので、その構成を下敷きにしました。単一バイナリ寄りの軽量さと、LogsQL というクエリ言語で柔軟に検索できる点が決め手です。
集約サーバーの構成
- Proxmox VE 上に専用 LXC(Ubuntu 24.04、2コア / 2GiB RAM / 32GB ディスク)を作成し、IP は 192.168.2.124
- 中身は Docker Compose で victoriametrics/victoria-logs v1.54.0 を1コンテナだけ
- 保存期間(retention)は90日、Web UI は 9428/tcp、syslog 受信は 514 の TCP/UDP
- syslog のストリームには送信元 IP とホスト名を持たせ、機器ごとに絞り込めるようにした
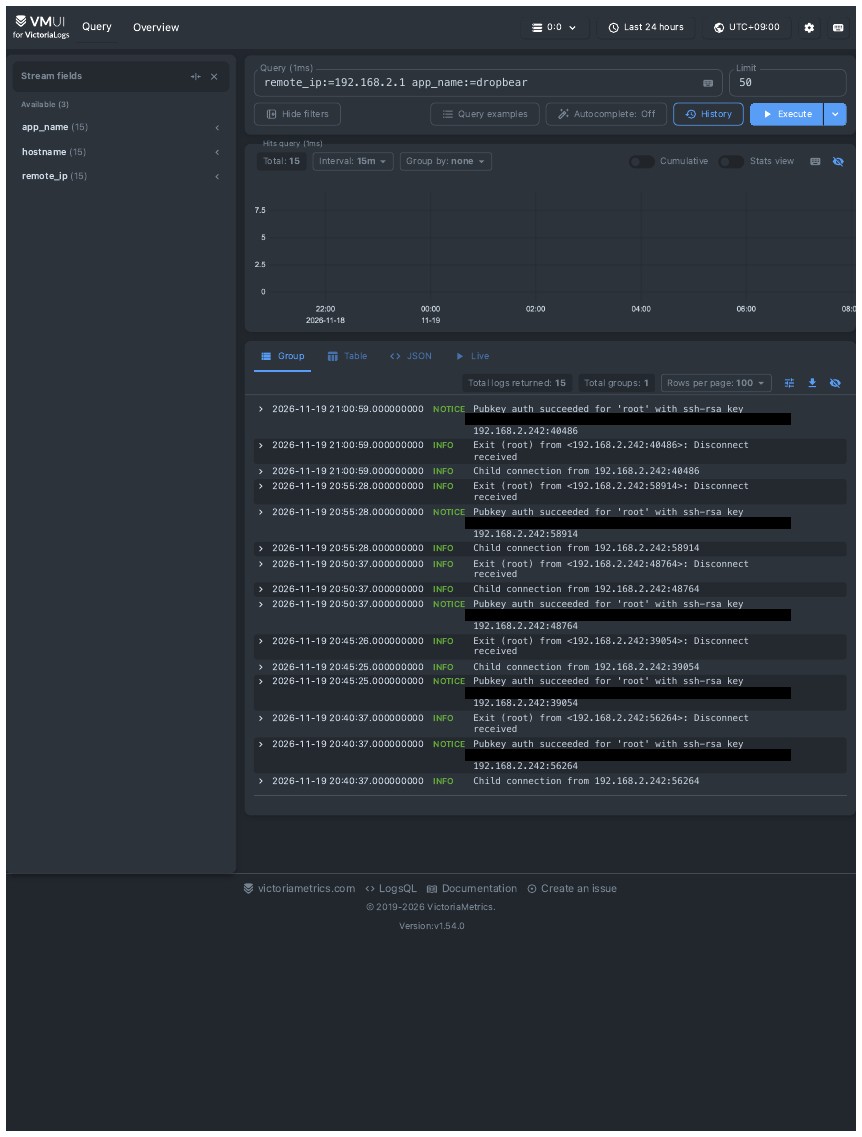
検索はブラウザの Web UI からでも、API からでもできます。たとえば「ルーターからの SSH 認証まわり」ならこんなクエリです。
remote_ip:=192.168.2.1 app_name:=dropbear _time:15m各ホストからの転送は2方式になった
当初は全ホスト rsyslog で UDP 転送に統一するつもりでしたが、実際にやってみると Ubuntu 系コンテナでは journald から rsyslog への受け渡しが既存の不具合で止まっているものが多く、方式を分けることにしました。
- Debian 系(Proxmox ホスト、メール、NAS など):rsyslog の omfwd で RFC5424 形式を UDP 514 へ転送。ディスクキュー付きで、集約側が落ちても溜めておける構成
- Ubuntu 系コンテナ:systemd-journal-upload で HTTP 取り込み口へ直接送信。送信元は _HOSTNAME フィールドで識別
- NanoPi R6S:同じく rsyslog 転送。踏み台マシンなので、ここが落ちると色々困る立場の割にログは盲点でした
途中で1台、ジャーナルが肥大化してディスクを圧迫していたコンテナがあり、他マシンのジャーナル混入まで見つかったので掃除して上限(SystemMaxUse=1G)を入れてから転送を開始しました。ログ集約を始めると、こういう「普段見ていなかった汚れ」が先に見つかるのはお約束かもしれません。
ルーターも仲間入り
家庭のルーター(GL.iNet GL-BE9300、OpenWrt ベース)も外部 syslog 送信ができるので、送信先に VictoriaLogs を指定しました。これで WAN の出入り口のログも同じ場所で見られます。
小さな工夫として、VictoriaLogs の syslog 取り込みのストリームフィールドに hostname を追加しました。syslog 由来のホスト名は仕様上 _HOSTNAME ではなく hostname というフィールド名になるのですが(フィールド名の変更機能がないため)、ストリームに含めておくと UI で機器ごとに綺麗に分かれて見えます。
外からも見られるようにした
ログ画面は Cloudflare Tunnel 経由で log.takezou.com として公開し、Cloudflare Access で自分と AI エージェントのアカウントだけが入れるように制限しました。ポート開放はなし、未認証ではログ画面に一切到達できません。実際に外部からサインインして実ログが表示されるところまで確認済みです。出先からでも「昨夜なにか起きてないか」をすぐ確認できるようになりました。
ルーターの攻撃監視まで
ログが集まるようになると、次は「攻撃されていないかを常時見たい」となります。やったことは3つです。
- WAN で破棄したパケットをログに残す:ファイアウォールの wan / wan6 ゾーンでドロップログを有効化。ただし有効化直後に分かったのですが、生のドロップは毎分50件前後あり、その大半は MAP-E 回線の戻りパケットや ICMPv6 の応答といった常時ノイズです。レート制限(10件/分)を入れたうえで、「ドロップ総数」自体は攻撃の指標にしないことにしました
- 時刻ずれの修正:ルーターの syslog(RFC3164)はタイムゾーン情報を持たないため、VictoriaLogs 側で9時間未来として取り込まれていました。-syslog.timezone=Asia/Tokyo を指定して正常化。これは監視の時間窓が全部ずれるので、先に直しておいて正解でした
- 15分間隔の異常チェック:直近15分のログから、①SSH の認証失敗・存在しないユーザーへの試行が5件以上、②想定外の送信元からのログイン成功(Proxmox ホストからの5分間隔の正常なヘルスチェックログインは除外)、③WAN からの SYN スキャンの急増(合計30件以上、または管理系ポート宛て10件以上)を数え、引っかかったときだけ通知します。同じ異常は60分間再通知しません
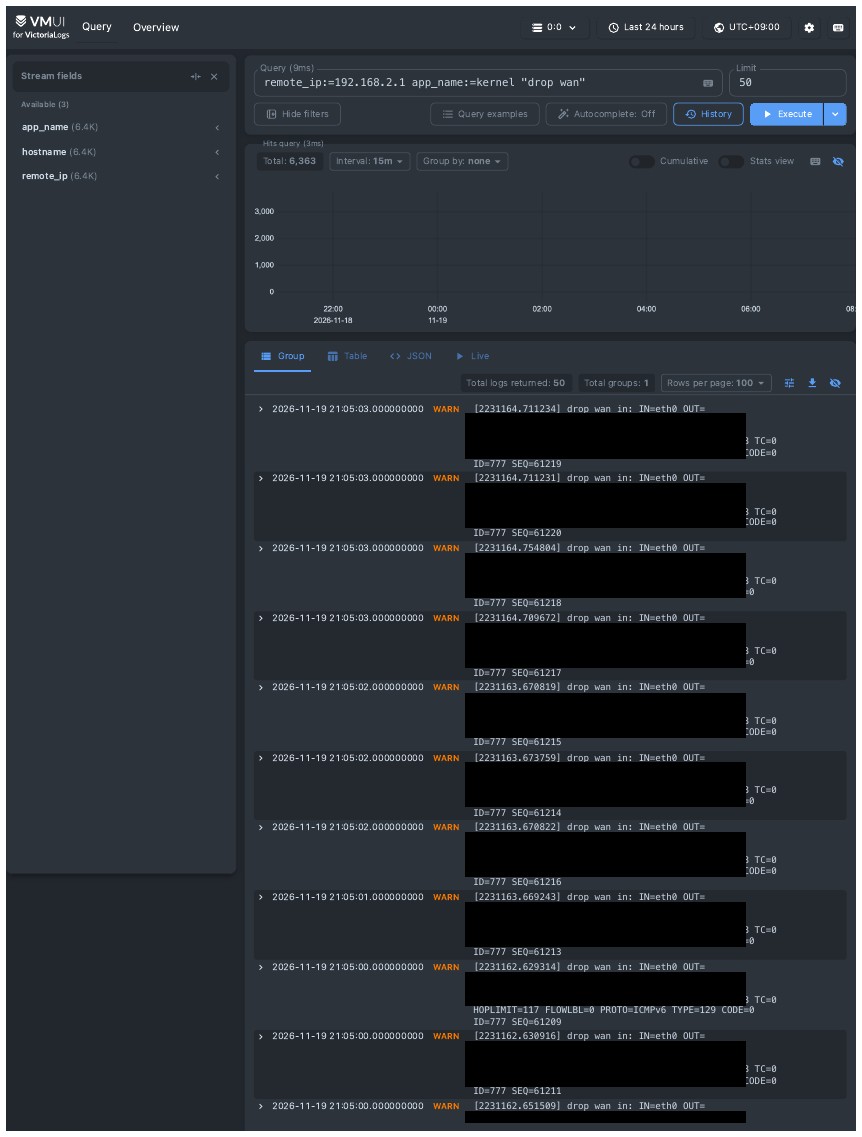
ポイントは「生の件数では判断しない」ことです。インターネットに繋がっている以上、背景ノイズとしてのドロップやスキャンは常時あります。認証の失敗と成功、接続開始(SYN)のような意味のあるイベントに絞ることで、通知が来たら本物、という運用にできました。稼働開始直後のチェックでは異常ゼロ、ログイン成功はヘルスチェックのみという健全な状態です。
ハマりどころまとめ
- journald→rsyslog の受け渡しは、思ったより多くのコンテナで静かに壊れていた。方式を1つに決め打ちせず、実機ごとに確認すべき
- RFC3164 のタイムスタンプはタイムゾーンを持たない。集約側の解釈設定を最初に確認しないと、全ログの時刻がずれる
- ファイアウォールのドロップログは、そのままではノイズの海。レート制限と「意味のあるイベントへの絞り込み」が前提
- syslog と journald でホスト名のフィールド名が違う(hostname と _HOSTNAME)。検索条件を書くときに意識が要る
現在の状態と今後
Proxmox 系13対象とルーターのログ集約が完了し、攻撃監視も15分間隔で稼働中です。残っているのは、Proxmox の外にある NAS 機器の syslog 送信先を手動で向けることと、監視しきい値のチューニング(しばらく運用して誤報・見逃しを見てから調整します)。
「ログは集めて終わり」ではなく「異常なときだけ知らせてくれる」ところまで持っていけたのが今回の収穫です。家庭内インフラも台数が増えると立派な小規模本番環境なので、観測可能性は早めに整えておくに越したことはありません。

関連記事
AIコードレビューCLIのocrをGLMで動かしてcubicと比較した話
AIエージェントにコードを書かせる機会が増えると、レビューもAIに任せたくなる。有名どころのSaaS(Cubic、CodeRabbitなど)もあるが、Aliba …
AIエージェント(Muse)に自宅サーバーへのSSHを許可する方法 〜Tailscale参加からNanoPi経由のProxmox多段SSHまで〜
MetaのパーソナルAIエージェント「Muse」に、自宅のサーバーを操作させるための下地を作りました。やったことは3つです。Museを僕のTailscaleネッ …
Claude Codeのメモリを複数台のMacで同期する方法 〜Syncthing + symlink構成〜
AIコーディングツールのClaude Codeには、作業の経緯や約束事を記録して次回のセッションで自動的に読み込んでくれる「メモリ」機能があります。プロジェクト …
PHPの重大な脆弱性(CVE-2026-109618/CVE-2026-109619)について調べました
目次はじめに脆弱性の概要影響を受けるバージョン現時点の状況どうすればいいかまとめ広告はじめに 2026年10月21日、Palo Alto Networksの脅威 …